Trong kỷ nguyên số, vì sao bệnh viện cần hệ thống backup dữ liệu độc lập đang là câu hỏi cấp bách của mọi nhà quản lý y tế. Dữ liệu bệnh án điện tử là tài sản vô giá, nhưng sự gia tăng của ransomware đang đe dọa trực tiếp đến tính mạng bệnh nhân và uy tín cơ sở y tế. Việc trang bị một hệ thống sao lưu tách biệt không chỉ là một lựa chọn công nghệ đơn thuần, mà là “lá chắn” sống còn bảo vệ toàn bộ hệ thống khỏi những rủi ro an ninh mạng không thể lường trước.
Tại sao backup dữ liệu thông thường không đủ để chống lại Ransomware?
Backup dữ liệu thông thường thường xuyên được kết nối trực tiếp với mạng nội bộ, khiến chúng dễ dàng bị mã độc ransomware xâm nhập và mã hóa cùng với dữ liệu gốc. Một hệ thống sao lưu chỉ thực sự an toàn khi nó được cô lập hoàn toàn khỏi môi trường mạng đang bị tấn công.
Những lỗ hổng chết người trong hạ tầng CNTT y tế hiện nay
Hạ tầng CNTT y tế hiện nay thường tồn tại các lỗ hổng do sử dụng thiết bị cũ, thiếu phân vùng mạng và quản lý quyền truy cập lỏng lẻo. Những điểm yếu này tạo điều kiện thuận lợi cho tin tặc xâm nhập, lây lan mã độc và đánh cắp dữ liệu bệnh nhân một cách nhanh chóng.
Theo các số liệu cập nhật mới nhất tính đến tháng 9/2026, chi phí trung bình cho một vụ vi phạm dữ liệu y tế đã lên tới 7,42 triệu USD, duy trì vị trí là ngành chịu thiệt hại nặng nề nhất trong 14 năm liên tiếp. Các bệnh viện đang trở thành mục tiêu hàng đầu của tội phạm mạng. Vậy nguyên nhân sâu xa do đâu?
- Thiết bị y tế kết nối (IoMT) lỗi thời: Thống kê năm 2026 cho thấy 99% các bệnh viện đang quản lý các thiết bị chứa lỗ hổng bảo mật đã biết nhưng chưa được vá. Nhiều máy móc xét nghiệm, chẩn đoán hình ảnh không thể cài đặt phần mềm diệt virus.
- Mạng lưới phẳng (Flat Network): Việc thiếu sự phân mảnh mạng khiến mã độc dễ dàng lây lan từ một máy tính của nhân viên hành chính sang hệ thống máy chủ trung tâm.
- Yếu tố con người: Sự thiếu cảnh giác trước các email lừa đảo (phishing) là cánh cửa rộng mở cho mã độc. Do đó, việc Đào tạo nhận thức an toàn thông tin trong ngành y tế: Nâng cao năng lực là bước đi không thể thiếu để vá lỗ hổng từ con người.
Để phòng chống ransomware cho bệnh viện một cách hiệu quả, việc chỉ dựa vào các bản sao lưu đồng bộ trực tuyến là một sai lầm chết người, bởi mã độc hiện đại được lập trình để tìm và tiêu diệt chính các bản backup này.
Bản chất của sao lưu dữ liệu độc lập và khả năng “miễn dịch” với mã độc
Sao lưu dữ liệu độc lập (Air-gapped backup) là phương pháp lưu trữ bản sao dữ liệu trên một hệ thống hoặc thiết bị hoàn toàn ngắt kết nối với mạng internet và mạng nội bộ. Nhờ sự cô lập vật lý hoặc logic này, mã độc không thể tìm thấy và mã hóa dữ liệu sao lưu.
Tại VNPT, với kinh nghiệm triển khai hạ tầng cho nhiều cơ sở y tế, chúng tôi nhận thấy rằng, khi một cuộc tấn công ransomware xảy ra, mã độc sẽ tự động quét mọi ổ đĩa mạng để cắt đứt đường lùi của nạn nhân. Tuy nhiên, với sao lưu dữ liệu độc lập, dữ liệu được bảo vệ bằng cơ chế khóa bất biến (Immutable storage).
Điều này có nghĩa là dữ liệu đã ghi thì không thể bị sửa đổi, mã hóa hoặc xóa bỏ trong một khoảng thời gian nhất định, kể cả khi hacker chiếm được quyền quản trị viên cấp cao. Khả năng “miễn dịch” tuyệt đối này đảm bảo bệnh viện luôn có một bản sao sạch để khôi phục, góp phần bảo vệ dữ liệu doanh nghiệp y tế một cách toàn diện. Các nhà quản lý cũng nên tìm hiểu thêm Y tế số là gì? Tổng quan từ A-Z về chuyển đổi số ngành y tế để hiểu rõ hơn bức tranh toàn cảnh về cách dữ liệu y tế vận hành trong môi trường số hóa.
Tầm quan trọng của chiến lược backup 3-2-1 trong môi trường bệnh viện
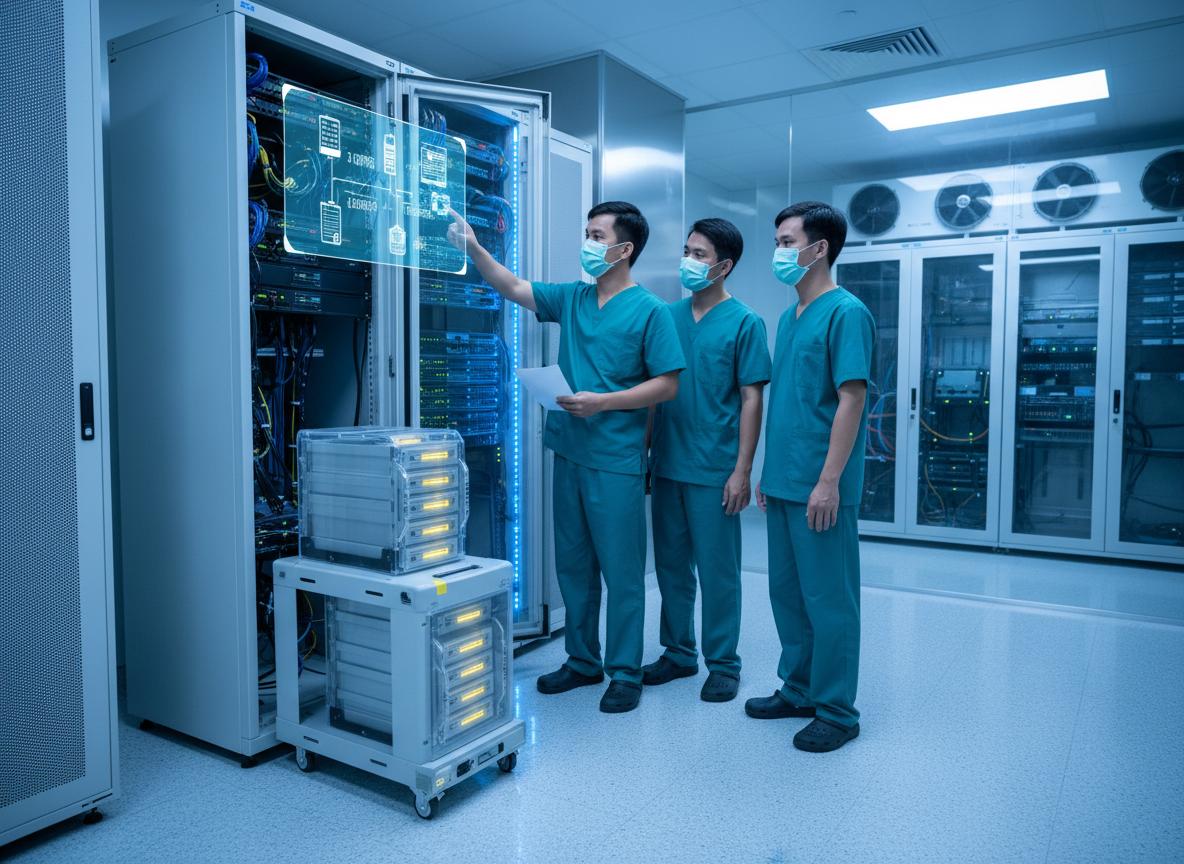
Chiến lược backup 3-2-1 là tiêu chuẩn vàng trong an toàn thông tin, yêu cầu lưu giữ 3 bản sao dữ liệu, trên ít nhất 2 loại phương tiện lưu trữ khác nhau, và 1 bản sao được lưu trữ ở một địa điểm vật lý hoặc mạng độc lập. Trong môi trường bệnh viện, chiến lược này đảm bảo dữ liệu không bao giờ bị mất trắng trước bất kỳ thảm họa nào.
Việc hiểu rõ tầm quan trọng của sao lưu dữ liệu y tế đòi hỏi các cơ sở khám chữa bệnh phải áp dụng kỷ luật công nghệ khắt khe. Mô hình 3-2-1 backup đang là giải pháp backup dữ liệu bệnh viện được khuyến nghị hàng đầu bởi các tổ chức an ninh mạng quốc tế. Cụ thể, mô hình này được áp dụng trong y tế như sau:
- 3 bản sao: Bao gồm 1 bản gốc đang vận hành và 2 bản sao lưu dự phòng.
- 2 phương tiện: Lưu trữ trên máy chủ NAS tại chỗ để phục hồi nhanh và lưu trên Tape (băng từ) hoặc Cloud bảo mật.
- 1 bản độc lập (Offsite/Air-gapped): Dữ liệu được đưa ra khỏi hệ thống mạng chính của bệnh viện, cách ly hoàn toàn khỏi mọi nguy cơ lây nhiễm.
Quy trình chuẩn hóa sao lưu cho hệ thống HIS-LIS-PACS
Quy trình sao lưu cho hệ thống HIS-LIS-PACS đòi hỏi sự đồng bộ cao về thời gian thực và tính toàn vẹn của cơ sở dữ liệu. Bệnh viện cần phân loại dữ liệu theo mức độ ưu tiên, thiết lập lịch sao lưu tự động và thường xuyên kiểm tra khả năng phục hồi trong môi trường cô lập.
Hệ thống thông tin bệnh viện (HIS), hệ thống thông tin phòng xét nghiệm (LIS) và hệ thống lưu trữ, truyền tải hình ảnh (PACS) là “trái tim” của mọi cơ sở y tế. Việc xây dựng quy trình sao lưu dữ liệu bệnh án điện tử cho cụm HIS-LIS-PACS cần tuân thủ các bước nghiêm ngặt sau:
| Bước | Hành động | Mục tiêu bảo mật |
|---|---|---|
| 1 | Phân loại dữ liệu | Xác định dữ liệu lâm sàng cần backup liên tục (Real-time). |
| 2 | Mã hóa đầu cuối | Đảm bảo dữ liệu không thể đọc được nếu bị đánh cắp trên đường truyền. |
| 3 | Khóa bất biến | Áp dụng công nghệ Object Lock để ngăn chặn việc xóa/sửa dữ liệu trái phép. |
| 4 | Kiểm thử định kỳ | Khôi phục thử nghiệm hàng tháng để đảm bảo dữ liệu không bị lỗi (corrupted). |
Bên cạnh đó, việc áp dụng các công nghệ hiện đại như Chữ ký số ngành y tế: Nâng tầm quản lý cũng cần được tích hợp chặt chẽ vào quy trình lưu trữ, giúp xác thực tính toàn vẹn và nguồn gốc của từng hồ sơ bệnh án khi được khôi phục.
Tiêu chuẩn an toàn thông tin y tế và yêu cầu lưu trữ dự phòng
Các tiêu chuẩn an toàn thông tin y tế hiện hành bắt buộc các bệnh viện phải có hệ thống lưu trữ dự phòng được mã hóa và có khả năng phục hồi nhanh chóng. Việc không tuân thủ các quy định này không chỉ gây rủi ro mất dữ liệu mà còn dẫn đến các án phạt pháp lý nặng nề từ cơ quan quản lý.
Tại Việt Nam, các quy định về tiêu chuẩn an toàn thông tin y tế đang ngày càng được siết chặt. Dữ liệu y tế liên quan trực tiếp đến quyền riêng tư, lịch sử bệnh lý và sức khỏe con người. Yêu cầu về lưu trữ dự phòng quy định rõ ràng rằng, bệnh viện phải có phương án dự phòng thảm họa (Disaster Recovery) khả thi.
Một hệ thống backup độc lập, kết hợp với các chính sách bảo mật nghiêm ngặt, sẽ giúp bệnh viện đảm bảo pháp lý vững chắc khi có các cuộc thanh tra từ Bộ Y tế hoặc cơ quan chức năng. Nó cũng giúp cơ sở y tế tránh được rủi ro bị bồi thường hàng tỷ đồng do rò rỉ thông tin cá nhân.
Lợi ích chiến lược: Từ bảo mật thông tin bệnh nhân đến khôi phục sau thảm họa
Đầu tư vào hệ thống backup độc lập mang lại lợi ích kép: vừa bảo vệ tuyệt mật dữ liệu cá nhân của bệnh nhân, vừa rút ngắn thời gian khôi phục hệ thống từ vài tuần xuống chỉ còn vài giờ sau sự cố. Điều này đảm bảo hoạt động khám chữa bệnh diễn ra thông suốt.
Duy trì tính liên tục trong vận hành bệnh viện khi xảy ra sự cố
Khi bị tấn công mạng hoặc lỗi phần cứng, hệ thống backup độc lập cho phép bệnh viện nhanh chóng kích hoạt dữ liệu dự phòng để tiếp tục công tác khám chữa bệnh. Điều này giúp giảm thiểu tối đa thời gian “chết” của hệ thống (downtime), trực tiếp cứu sống bệnh nhân trong các tình huống khẩn cấp.
Theo các báo cáo an ninh mạng năm 2026, thời gian phục hồi trung bình của một cơ sở y tế sau khi bị ransomware tấn công có thể lên tới 3 tuần nếu không có bản sao lưu tốt. Trong lĩnh vực y tế, thời gian chính là mạng sống. Tỷ lệ tử vong tại bệnh viện có thể tăng từ 34% đến 38% đối với các bệnh nhân nội trú khi một cuộc tấn công ransomware xảy ra.
Với tư cách là chuyên gia tư vấn giải pháp, chúng tôi khẳng định rằng việc có sẵn bản sao lưu sạch giúp bệnh viện duy trì tính liên tục trong vận hành. Các bác sĩ vẫn có thể truy cập lịch sử dị ứng, phác đồ điều trị và kết quả xét nghiệm thông qua hệ thống dự phòng. Đây chính là giá trị cốt lõi không thể đong đếm của chiến lược khôi phục dữ liệu sau thảm họa.
Xây dựng niềm tin khách hàng thông qua cam kết bảo mật dữ liệu
Một bệnh viện có nền tảng an ninh mạng vững chắc và cam kết bảo vệ dữ liệu tuyệt đối sẽ tạo dựng được niềm tin to lớn từ bệnh nhân. Trong thời đại số, sự an tâm về quyền riêng tư là một trong những tiêu chí hàng đầu khi người bệnh lựa chọn nơi trao gửi sức khỏe.
Việc để lộ lọt dữ liệu bệnh nhân không chỉ gây thiệt hại khổng lồ về tài chính mà còn hủy hoại danh tiếng của bệnh viện đã được xây dựng hàng chục năm. Bằng cách chủ động tăng cường an ninh mạng bệnh viện và bảo mật dữ liệu EHR (Hồ sơ sức khỏe điện tử) thông qua cơ chế sao lưu độc lập, cơ sở y tế đang gửi đi một thông điệp mạnh mẽ về sự chuyên nghiệp và trách nhiệm.
Bệnh nhân sẽ hoàn toàn yên tâm khi biết rằng hồ sơ bệnh án, thông tin tài chính và các hình ảnh nhạy cảm của họ được bảo vệ bởi lớp “áo giáp” kiên cố nhất, miễn nhiễm với mọi chiêu trò tống tiền của tin tặc.
Lộ trình triển khai giải pháp backup dữ liệu độc lập chuyên nghiệp
Lộ trình triển khai hệ thống backup độc lập bắt đầu từ việc đánh giá toàn diện hạ tầng hiện tại, thiết kế kiến trúc lưu trữ theo chuẩn 3-2-1, lựa chọn công nghệ phù hợp và cuối cùng là đào tạo nhân sự vận hành, tổ chức diễn tập kiểm thử định kỳ.
Để trả lời trọn vẹn cho bài toán vì sao bệnh viện cần hệ thống backup dữ liệu độc lập, các Giám đốc Công nghệ Thông tin (CIO) cần nắm vững lộ trình triển khai thực tế. Dựa trên kinh nghiệm tư vấn hệ thống cho nhiều đối tác lớn, chúng tôi đề xuất lộ trình 4 bước chuẩn mực:
- Đánh giá toàn diện (Assessment): Rà soát toàn bộ quy mô dữ liệu của HIS, LIS, PACS và các ứng dụng vệ tinh. Xác định rõ RTO (Thời gian phục hồi mục tiêu) và RPO (Điểm phục hồi mục tiêu) cho từng phân hệ.
- Thiết kế kiến trúc (Architecture Design): Xây dựng mô hình lưu trữ kết hợp giữa On-premise (tại chỗ) để phục hồi nhanh và Air-gapped (cô lập vật lý/đám mây) để chống lại ransomware.
- Triển khai & Cấu hình (Implementation): Thiết lập các chính sách mã hóa chuẩn y tế, phân quyền truy cập nghiêm ngặt (Zero Trust) và kích hoạt tính năng Immutable (khóa bất biến) cho các kho lưu trữ dự phòng.
- Vận hành & Kiểm thử (Operation & Testing): Tổ chức các buổi diễn tập khôi phục dữ liệu định kỳ hàng quý. Việc backup chỉ thực sự có ý nghĩa nếu dữ liệu đó có thể khôi phục thành công 100% khi thảm họa xảy ra.
Tóm lại, vì sao bệnh viện cần hệ thống backup dữ liệu độc lập không còn là một câu hỏi mang tính lý thuyết, mà là yêu cầu bắt buộc trong bối cảnh các mối đe dọa không gian mạng ngày càng tinh vi và tàn khốc. Bằng cách tách biệt dữ liệu cốt lõi khỏi hệ thống mạng chung, tuân thủ nghiêm ngặt chuẩn 3-2-1, các cơ sở y tế sẽ thiết lập được một thành trì vững chắc. Điều này không chỉ giúp bảo vệ an toàn tuyệt đối hồ sơ bệnh nhân, đáp ứng các tiêu chuẩn pháp lý khắt khe mà còn đảm bảo sứ mệnh cao cả nhất: hoạt động cứu người không bao giờ bị gián đoạn.
Liên hệ ngay với đội ngũ chuyên gia bảo mật của chúng tôi để được tư vấn thiết kế giải pháp backup dữ liệu độc lập tối ưu, bảo vệ hạ tầng số cho bệnh viện của bạn ngay hôm nay.
Tư vấn & triển khai giải pháp VNPT
Hotline: 0852 888 108
Website: minhvnpt.com
Lưu ý: Thông tin trong bài viết này chỉ mang tính chất tham khảo. Để có lời khuyên tốt nhất, vui lòng liên hệ trực tiếp với chúng tôi để được tư vấn cụ thể dựa trên nhu cầu thực tế của bạn.